
ISO 27001 Certification in Mauritius enables organizations to establish a disciplined and risk-based approach to managing information security. As businesses in Mauritius rapidly expand across banking, healthcare, government services, telecommunications, cloud computing, e-commerce, and technology sectors, cyber risks and regulatory expectations continue to rise.
First Cert helps organizations in Mauritius build Information Security Management Systems that integrate directly into daily operations. Our focus is on creating practical, enforceable security controls that protect real business assets—not just producing compliance documents.
What ISO 27001 Certification in Mauritius Confirms
ISO 27001 Certification in Mauritius validates that an organization has implemented an Information Security Management System aligned with global ISO/IEC 27001 requirements. It confirms that information risks are identified, assessed, controlled, and reviewed in a structured and repeatable manner.
An effective ISMS helps safeguard:
Customer, employee, and partner personal data
Financial, operational, and transactional records
IT infrastructure, applications, and cloud platforms
Confidential documents and intellectual property
Business-critical communication and digital assets
Certification demonstrates that security controls are actively managed, monitored, and improved across the organization.
Who Needs ISO 27001 Certification in Mauritius
ISO 27001 Certification in Mauritius is essential for organizations that store, process, or transmit sensitive or regulated information, including:
IT services firms, software developers, and SaaS providers
Cloud hosting companies and data center operators
Banks, fintech platforms, and financial institutions
Hospitals, medical service providers, and health-tech firms
E-commerce companies and online service platforms
Outsourcing providers, BPOs, and shared service centers
Universities, research organizations, and training institutes
ISO 27001 enables organizations in Mauritius to meet customer security expectations, contractual requirements, and international compliance standards.
Business Benefits of ISO 27001 Certification in Mauritius
Organizations that achieve ISO 27001 Certification in Mauritius gain strong security and commercial advantages, including:
Reduced exposure to cyberattacks, data breaches, and system compromise
Clear visibility into security risks and mitigation effectiveness
Higher confidence from clients, regulators, and global partners
Improved incident response, disaster recovery, and continuity planning
Alignment with international cybersecurity and privacy frameworks
Stronger security culture driven by leadership accountability
ISO 27001 turns information security into a strategic asset rather than a reactive cost.
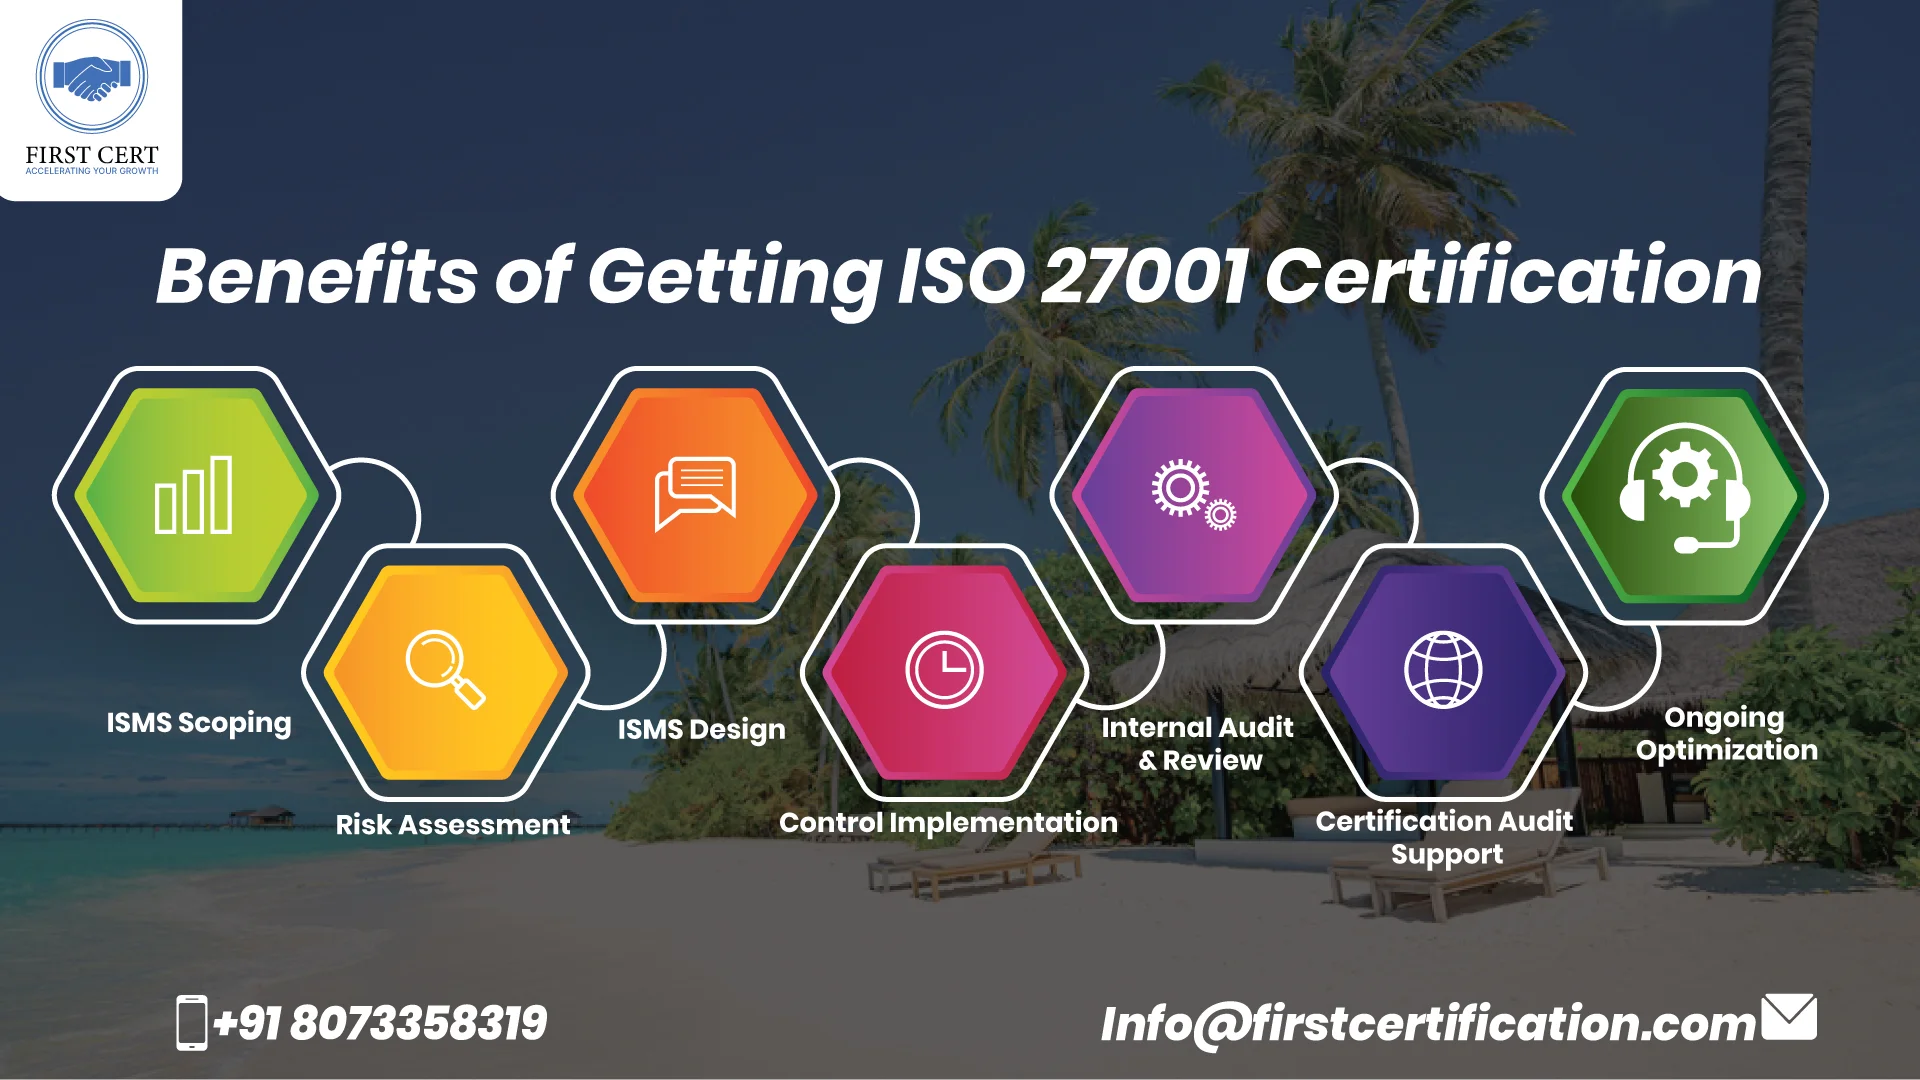
First Cert's ISO 27001 Consulting Methodology in Mauritius
First Cert applies a structured, business-aligned ISO 27001 framework for organizations in Mauritius:
ISMS Scoping
Define systems, data, and operational boundaries
Risk Assessment
Identify threats, vulnerabilities, and business impact
ISMS Design
Build policies, procedures, and risk treatment plans
Control Implementation
Deploy technical, physical, and organizational safeguards
Internal Audit & Review
Validate effectiveness and management involvement
Certification Audit Support
Guide Stage 1 and Stage 2 audit readiness
Ongoing Optimization
Strengthen security posture and compliance maturity
ISO 27001 Certification Cost in Mauritius
- Organization size and operational scope
- Volume and sensitivity of information assets
- IT systems, cloud usage, and integration complexity
- Depth of security controls and documentation required
- Training, internal audits, and certification audit support
Start your ISO 27001 Certification journey in Mauritius with First Cert and demonstrate your commitment to secure, reliable, and internationally aligned information security.