ISO 27001 Certification in California enables organizations to establish a structured and risk-driven Information Security Management System (ISMS) that safeguards data, systems, and digital operations. In a technology-driven economy like California—home to innovation hubs, global enterprises, and data-intensive industries—information security is no longer optional, but a core business requirement.
First Cert works with California-based organizations to design ISMS frameworks that are practical, scalable, and aligned with real operational environments—not just audit checklists. Our approach emphasizes executive accountability, risk-based decision-making, and continuous security improvement.
What Is ISO 27001 Certification in California?
ISO 27001 Certification in California confirms that an organization has established, implemented, and maintained an Information Security Management System (ISMS) in alignment with ISO/IEC 27001 international standards. This certification provides a structured framework for identifying, assessing, managing, and continually reviewing information security risks across the organization.
A well-implemented ISMS helps organizations protect business-critical and confidential information, safeguard customer, employee, and stakeholder personal data, and secure financial records, transactional systems, and digital assets. ISO 27001 also ensures strong controls over IT infrastructure, networks, applications, cloud environments, intellectual property, and proprietary knowledge.
By embedding information security into governance structures, operational processes, and organizational culture, ISO 27001 certification demonstrates a proactive commitment to data protection, regulatory compliance, risk management, and resilience against evolving cyber threats, while strengthening customer trust and organizational credibility in competitive markets.
Industries in California That Commonly Adopt ISO 27001
ISO 27001 Certification in California is relevant for any organization managing sensitive, regulated, or high-value data, including:
Software companies, IT service providers, and startups
Cloud service providers, data centers, and MSPs
Banks, fintech firms, and financial service institutions
Hospitals, healthcare systems, and digital health companies
Universities, research organizations, and training institutions
BPOs, outsourcing firms, and shared service centers
E-commerce platforms and online marketplaces
Government contractors and public sector agencies
Entertainment and media companies
For many California organizations, ISO 27001 supports regulatory compliance, customer assurance, and global business expansion.
Key Business Benefits of ISO 27001 Certification in California
Organizations achieving ISO 27001 Certification in California gain significant operational and strategic advantages, including:
Reduced risk of data breaches and cybersecurity incidents
Improved visibility into information security risks and controls
Stronger trust from customers, regulators, and enterprise clients
Enhanced incident response and business continuity capabilities
Alignment with international data protection and cybersecurity expectations
Integration of security responsibilities into leadership and daily operations
ISO 27001 strengthens both technical defenses and organizational resilience.
First Cert's ISO 27001 Implementation Approach in California
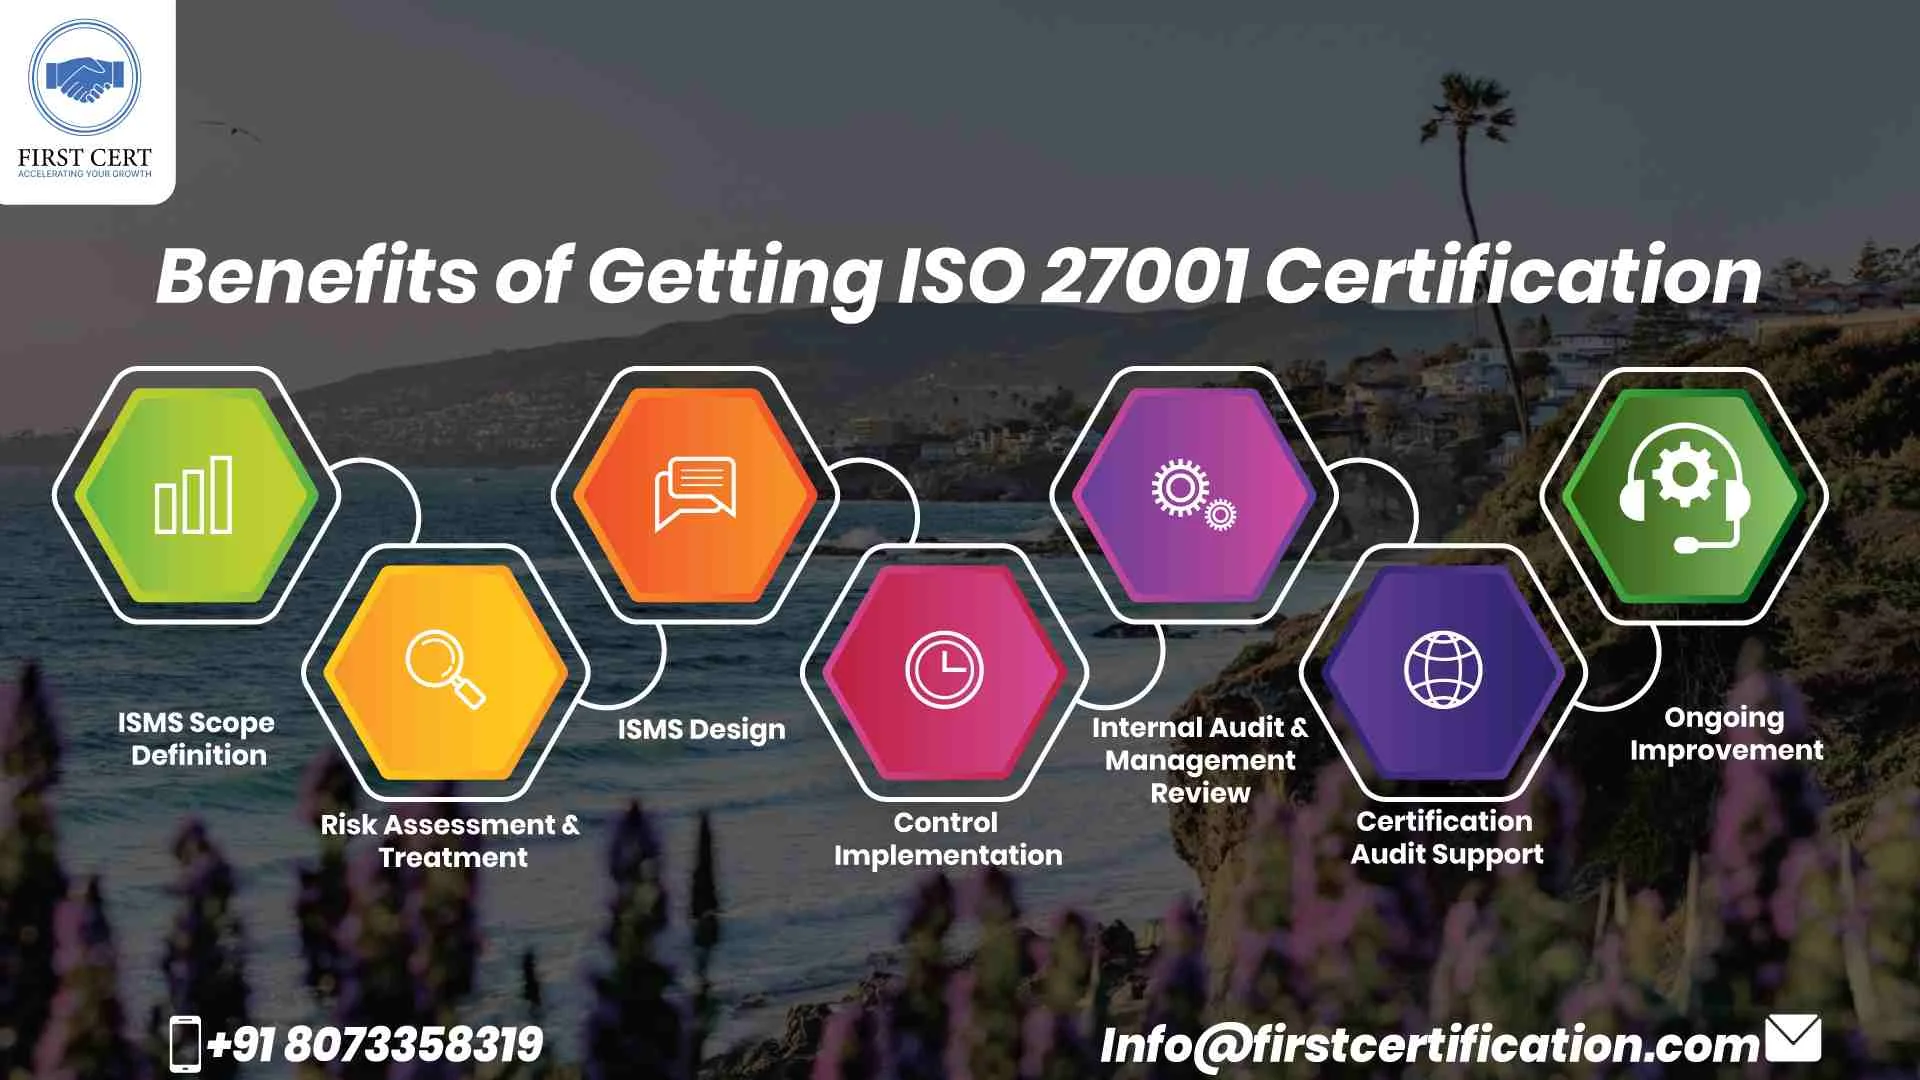
First Cert follows a structured, risk-based methodology to help California organizations achieve and maintain ISO 27001 certification:
ISMS Scope Definition
Identify information assets, systems, and boundaries
Risk Assessment & Treatment
Analyze threats, vulnerabilities, and impacts
ISMS Design
Develop policies, procedures, and governance controls
Control Implementation
Support administrative, technical, and physical safeguards
Internal Audit & Management Review
Validate ISMS effectiveness
Certification Audit Support
Assist with Stage 1 and Stage 2 audits
Ongoing Improvement
Maintain ISMS performance and security maturity
ISO 27001 Certification Cost in California
- Organizational size and operational complexity
- Volume and sensitivity of information assets
- IT infrastructure, cloud usage, and system integrations
- Scope of ISMS controls and documentation
- Training, awareness, and audit readiness requirements
Start your ISO 27001 Certification journey in California with First Cert and demonstrate a strong commitment to secure, resilient, and compliant information management—while gaining a competitive advantage in today's digital economy.
Our Team
Saurabh Kumar
Information Security Consultant
Farhan
Director (Sales)
Sourav Biswal
Cybersecurity
Client Says
One of the best ISO certification consultant in Banglore. Have received great service on time from here, expert in ISO 9001, 14001, 45001, 22000, 27001, 13485 Certifications.
 View on Google
First Cert has successfully achieved ISO 27001 certification for its consulting services. Their team provided excellent support throughout the gap analysis, risk assessment, documentation and audit preparation processes—making the entire process simple and efficient. First Cert's hands-on approach to improving our actual information security practices (rather than just paperwork) has been exceptional and we would recommend them to any organisation looking for professionals to assist with ISO 27001
View on GoogleDeep knowledge of ISO 27001, VAPT, GDPR, HIPAA, PCI DSS, SOC2 and other compliances certification.
View on GoogleWorldwide Client Trust