 Translate
ISO 27001 Certification in UAE enables organizations to implement a systematic approach for protecting sensitive information and managing cybersecurity risks. As businesses in the UAE continue to digitize operations and rely heavily on data-driven systems, ensuring information confidentiality, integrity, and availability has become a business priority.
First Cert supports organizations across the UAE with practical ISO 27001 consulting services focused on risk control, operational security, and sustainable compliance. Our methodology integrates information security into everyday business processes rather than treating certification as a one-time objective.
Overview of ISO 27001 Certification in UAE
ISO 27001 Certification in UAE is based on the internationally recognized ISO/IEC 27001 standard. It provides a structured framework for establishing, implementing, maintaining, and continually improving an Information Security Management System (ISMS). The standard helps organizations manage risks related to:
Confidential business and operational records
Customer, employee, and stakeholder data
Financial and contractual information
IT systems, cloud platforms, and intellectual property
Achieving ISO 27001 certification demonstrates that an organization follows globally accepted best practices for information security management and risk-based decision-making.
Who Should Implement ISO 27001 in UAE?
ISO 27001 is relevant for UAE organizations that create, process, store, or manage sensitive information, including:
IT services and software development firms
Technology providers and internet-based businesses
Financial institutions and fintech companies
Healthcare organizations and medical service providers
NGOs and international project-based organizations
Educational institutions and training providers
BPOs and data processing service companies
Many UAE organizations require ISO 27001 certification to meet international client expectations, regulatory obligations, and contractual security requirements.
Benefits of Getting ISO 27001 Certification in UAE
Enhanced Data Protection – Minimizes risks of breaches and unauthorized access
Proactive Risk Management – Identifies and mitigates security threats early
Improved Stakeholder Trust – Builds confidence among clients, partners, and regulators
Compliance Support – Aligns with international data protection and security requirements
Business Continuity – Strengthens resilience against cyber incidents and disruptions
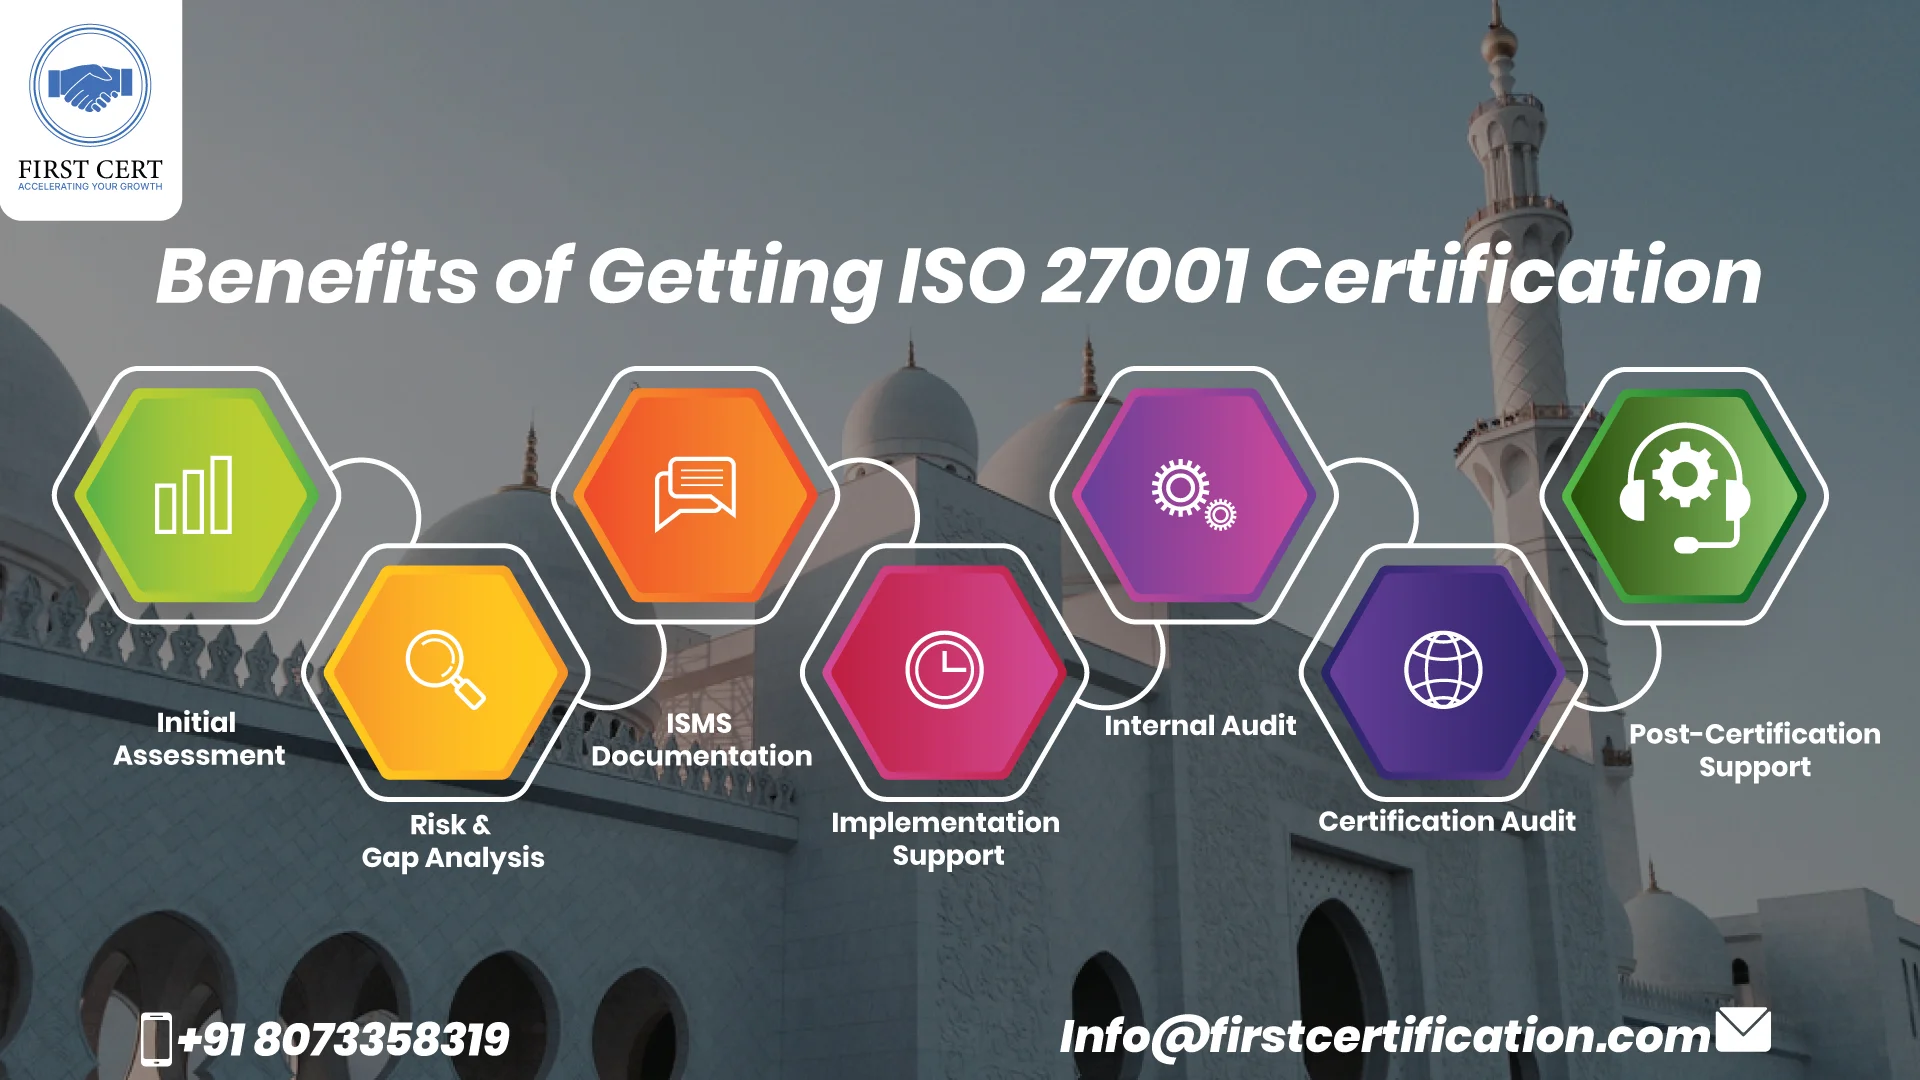
ISO 27001 certification strengthens internal governance while improving market credibility.
ISO 27001 Certification in UAE – Simple Process with First Cert
First Cert follows a structured and business-aligned ISMS implementation approach:
Business & Security Review
Understand organizational context and information assets.
Risk and Gap Assessment
Evaluate current controls against ISO 27001 requirements.
ISMS Framework Development
Policies, procedures, risk registers, and control plans.
Implementation Assistance
Support in applying technical and organizational controls.
Internal ISMS Audit
Validate effectiveness and readiness.
Certification Audit Support
Guidance during the external audit stage.
Continuous Improvement Support
Ongoing monitoring and system enhancement.
ISO 27001 Certification Cost in UAE
- Organization size and operational complexity
- Nature and sensitivity of information assets
- IT infrastructure and system maturity
- Scope of ISMS implementation
- Audit duration and certification body fees
